Ruang Lingkup Pekerjaan:
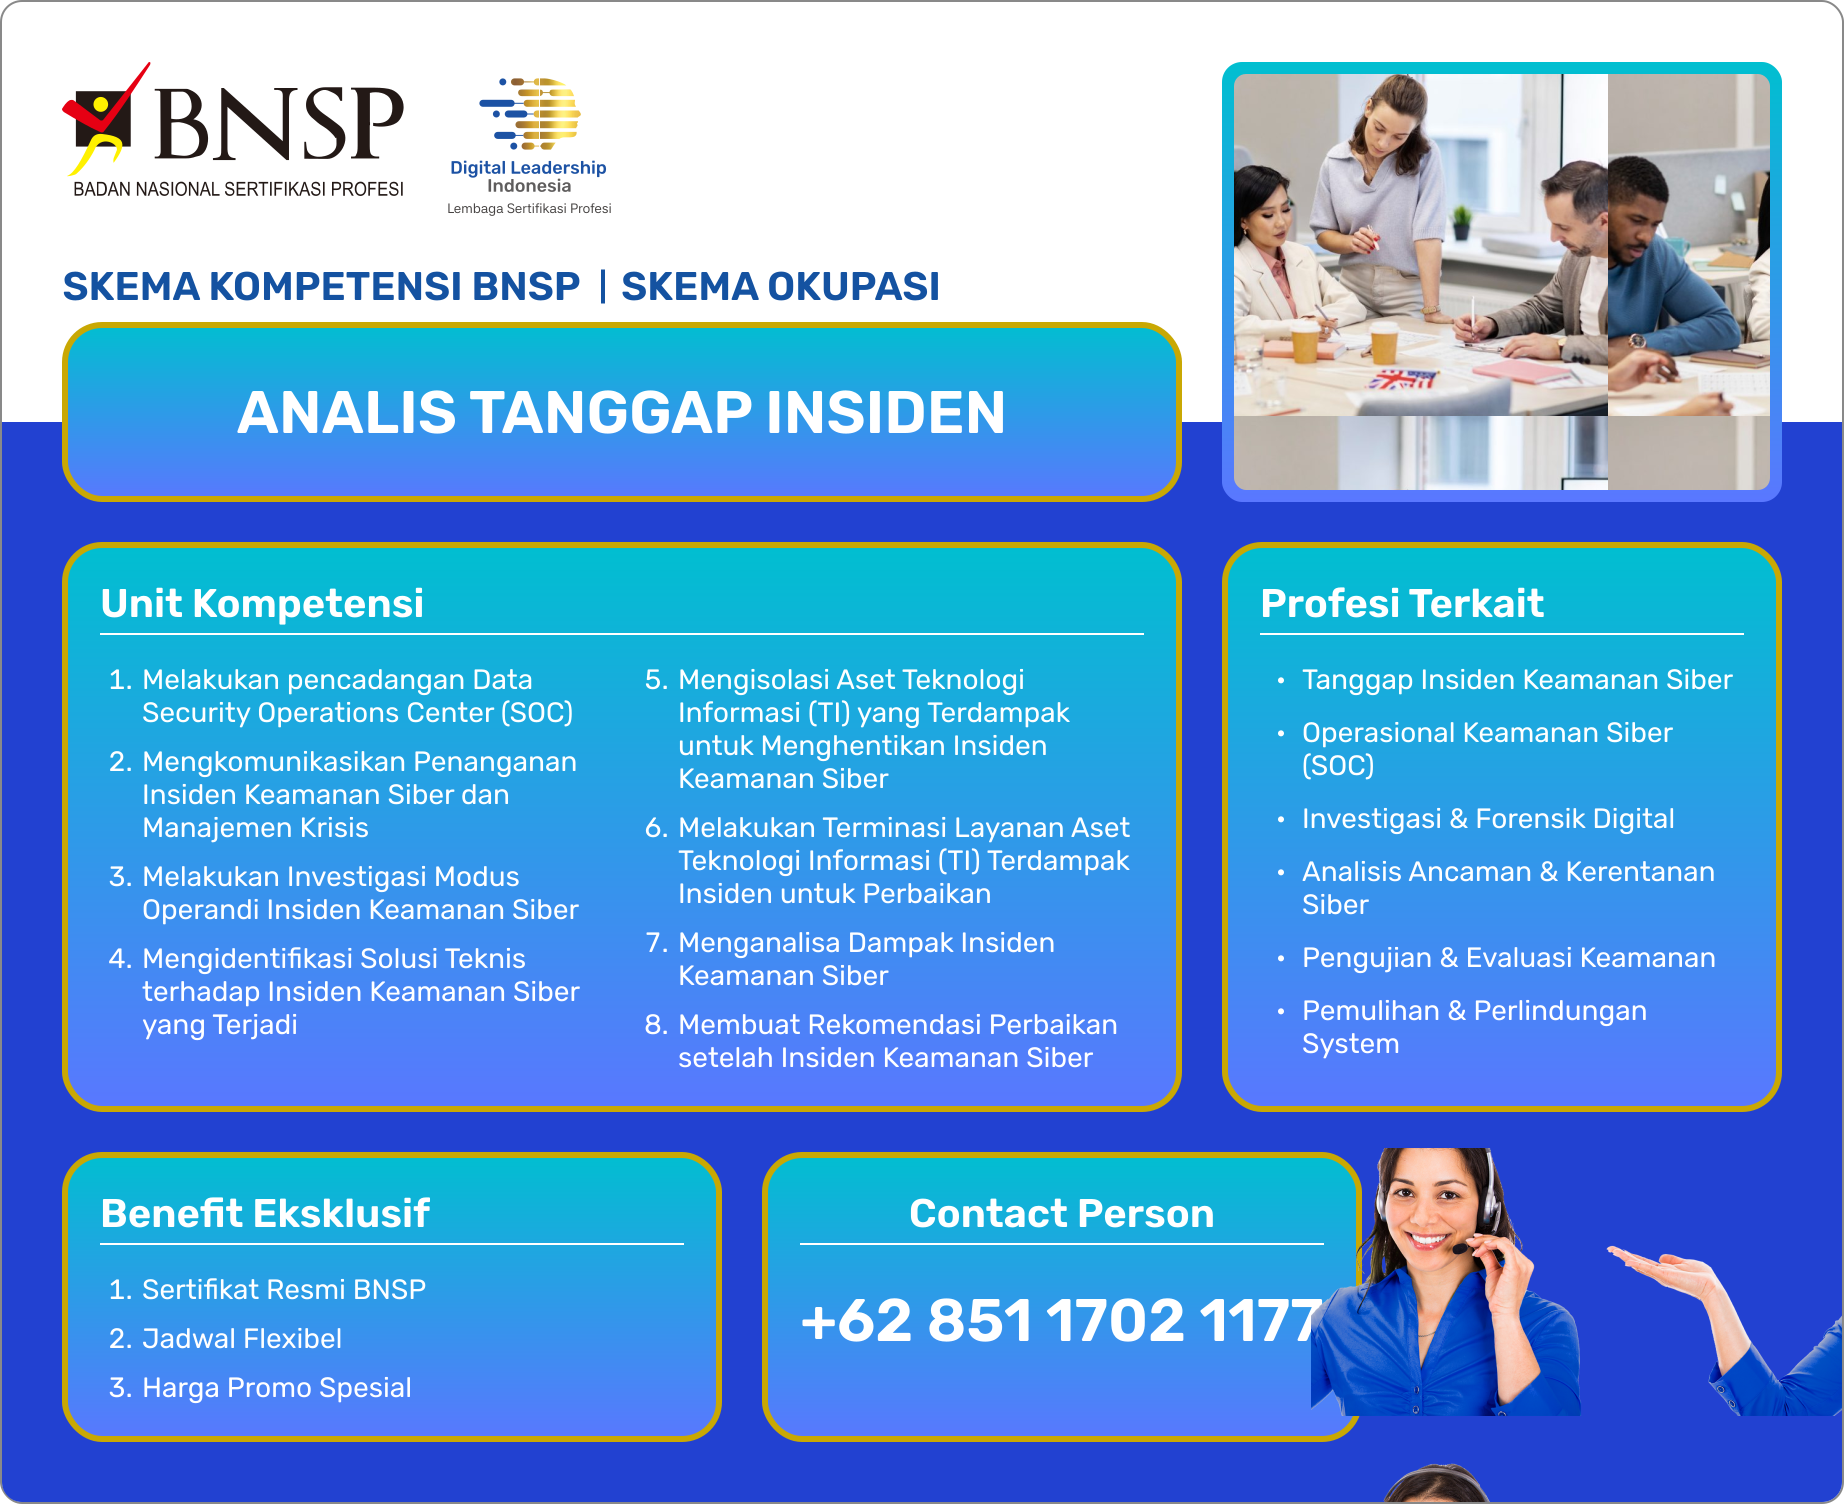
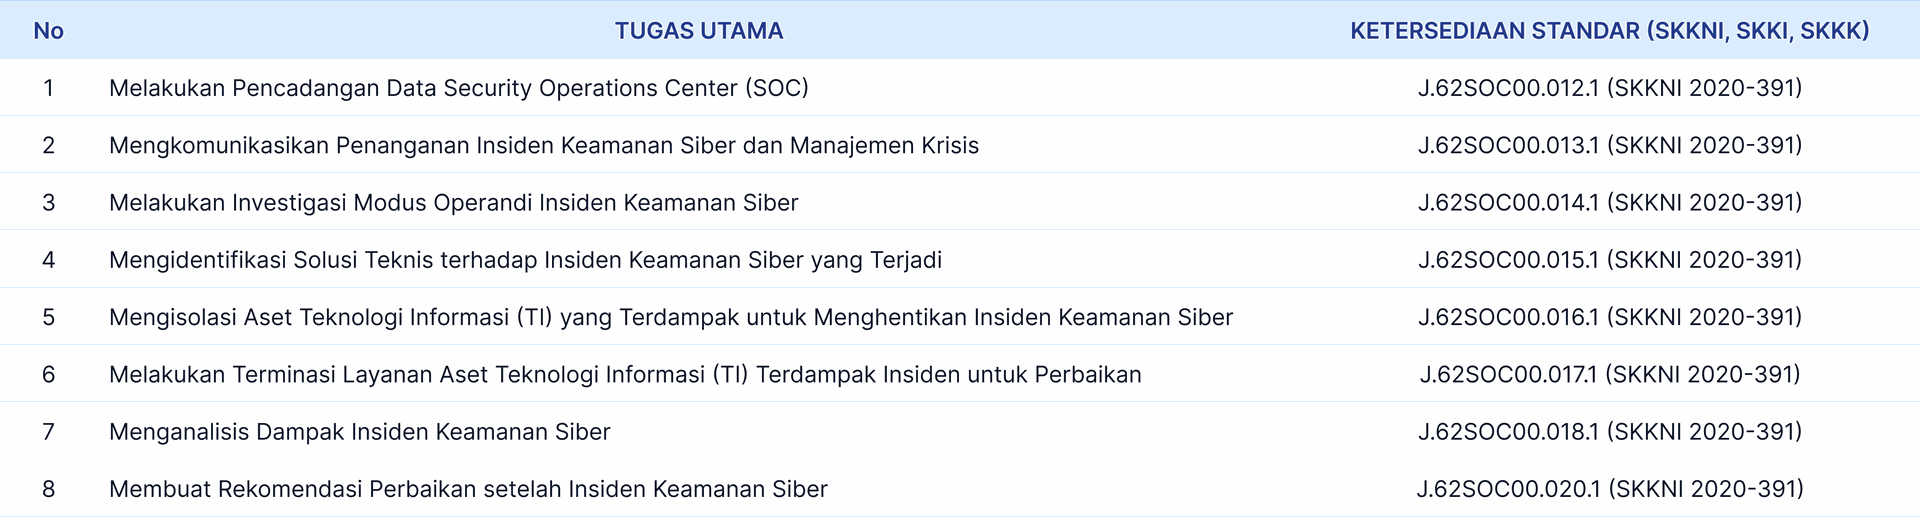
1. Mengidentifikasi aktivitas mencurigakan, ancaman, dan potensi serangan terhadap sistem informasi dan jaringan.
2. Memantau aktivitas jaringan, server, aplikasi, dan perangkat keamanan untuk mendeteksi indikasi insiden.
3. Melakukan analisis terhadap karakteristik, sumber, dampak, dan pola serangan siber.
4. Mengumpulkan dan memeriksa bukti digital untuk mengetahui penyebab serta kronologi terjadinya insiden.
5. Mengelompokkan insiden berdasarkan jenis ancaman, tingkat risiko, dampak, dan urgensi penanganan.
6. Melaksanakan tindakan awal untuk membatasi penyebaran ancaman dan mengurangi dampak insiden.
7. Mendukung proses pemulihan sistem, jaringan, dan layanan teknologi informasi setelah terjadinya insiden.
8. Menyusun laporan hasil analisis, investigasi, tindakan penanganan, serta rekomendasi perbaikan.
9. Mengidentifikasi kelemahan keamanan dan memberikan rekomendasi untuk mencegah insiden berulang.
10. Berkoordinasi dengan tim IT, Network Administrator, Security Operations Center (SOC), dan pihak terkait dalam penanganan insiden.
Wewenang Pekerjaan:
1. Memperoleh akses terhadap log aktivitas, data monitoring, dan informasi keamanan sesuai hak akses yang diberikan.
2. Melakukan pemeriksaan terhadap server, jaringan, aplikasi, dan perangkat yang terindikasi mengalami gangguan keamanan.
3. Mengumpulkan, memeriksa, dan menganalisis bukti digital sesuai prosedur investigasi yang berlaku.
4. Melaporkan dan mengeskalasikan insiden keamanan dengan tingkat risiko tinggi kepada pihak yang berwenang.
5. Memberikan rekomendasi tindakan mitigasi untuk membatasi ancaman dan meminimalkan dampak serangan.
6. Meminta dukungan teknis dan berkoordinasi dengan unit kerja terkait dalam proses penanganan insiden.
7. Mengusulkan atau melaksanakan isolasi perangkat maupun sistem yang terindikasi terkompromi sesuai otorisasi dan prosedur organisasi.
8. Menyusun dan menyampaikan laporan investigasi serta hasil penanganan insiden kepada pimpinan atau penanggung jawab keamanan informasi.
9. Mengusulkan peningkatan kontrol keamanan, prosedur operasional, dan mekanisme deteksi ancaman siber.
10. Memberikan masukan terhadap efektivitas kebijakan dan prosedur tanggap insiden keamanan informasi.